Selasa, 15 Mei 2018

Cyber Law dan Cyber Crime

CYBER CRIME DAN CYBER LAW

 Definisi Cyber Crime Dan Cyber Law
        cyber crime
      Cybercrime merupakan gabungan dari dua kata dari Bahasa Inggris, yaitu cyber yang bermakna dunia maya dan crime yang bermakna criminal atau perbuatan yang melanggar norma. Namun, istilah cyber crime menurut Crime-research.org dalam Juju Dominikus (2010:73) didefinisikan sebagai suatu tindak kriminal yang dilakukan melalui media internet melalui komputer dan dapat mempengaruhi keadaan peralatan komputer maupun si pemakai yang dituju.
     Dari definisi diatas, kita dapat menyimpulkan bahwa cybercrime merupakan sebuah tindakan yang dianggap merugikan orang lain, dikarenakan ia dikategorikan sebagai tindak kriminal oleh definisi tersebut.Namun, berdasarkan dari definisi tersebut, kita dapat mengambil pelajaran bahwa seseorang yang berusaha melakukan berbagai kegiatan yang ditujukan untuk melakukan tindak kriminal, maka digolongkan sebagai Cyber Crime.
    Perkembangan teknologi yang pesat pada zaman ini, membuat berbagai kegiatan yang tergolong cyber crime makin marak dan tak terkandali. Oleh karenanya, Pemerintah membuat suatu aturan yang disebut dengan Cyber Law. Cyber law menurut Sunarto (2006:42) adalah upaya untuk melindungi secara hukum yang berkaitan dengan dunia maya atau internet. Tujuan dari dibentuknya cyber law sendiri menurut Sunarto (2006:42) adalah :
  1. Melindungi data pribadi.
  2. Menjamin kepastian hukum.
  3. Mengatur tindak pidana cyber crime.
      Sedangkan, pengertian cyber law yang lain adalah hukum yang digunakan di dunia cyber (dunia maya) yang umumnya diasosiasikan dengan internet. Dari kedua pengertian cyber law diatas, kita simpulkan bahwa setiap kegiatan yang melanggar ketentuan hukum di dunia maya, maka kegiatan tersebut dapat dipidanakan alias pelakunya dapat diberi hukuman tertentu.

Jenis Cyber Crime
      Berdasarkan jenis aktivitas yang dilakukannya, cyber crime dapat digolongkan menjadi beberapa jenis sebagai berikut :
  1. Unauthorized Access to computer system and service,adalah Kejahatan yang dilakukan dengan memasuki/atau   menyusup kedalam suatu sistem jaringan komputer secara tidak sah,tanpa izin,atau tanpa sepengetahuan dari pemilik sistem jaringan yang dimasuki.
  2. Illegal Content,adalah Kejahatan dengan memasukan data atau informasi ke internet tentang sesuatu hal yang    tidak benar,tidak etis dan dapat dianggap melanggar hukum.
  3. Data Forgery,adalah Kejahatan dengan memalsukan data pada dokumen-dokumen penting yang tersimpan sebagai   scriptless document melalui internet.
  4. Cyber Espionage,adalah Kejahatan yang memanfaatkan jaringan internet untuk melakukan kegiatan memata-matai   terhadap pihak lain dengan memasuki sistem jaringan komputer pihak sasaran.
  5. Cyber sabotage and extortion,adalah Kejahatan ini di lakukan dengan membuat gangguan yang terhbung dengan   internet.
  6. Offense Against Intellectual Property,adalah Kejahatan ini  ditujukan terhadap hak atas kekayaan    intelektual yang dimiliki pihak lain di internet.
  7. Infrengments of Privacy,adalah Kejahatan ini ditujukan terhadap informasi seseorang yang merupakan hal    sangat pribadi dan rahasia.

Contoh Kasus
      Pada tahun 1982 telah terjadi penggelapan uang di bank melalui komputer sebagaimana diberitakan “Suara Pembaharuan” edisi 10 Januari 1991 tentang dua orang mahasiswa yang membobol uang dari sebuah bank swasta di Jakarta sebanyak Rp. 372.100.000,00 dengan menggunakan sarana komputer. Perkembangan lebih lanjut dari teknologi komputer adalah berupa computer network yang kemudian melahirkan suatu ruang komunikasi dan informasi global yang dikenal dengan internet. Pada kasus tersebut, kasus ini modusnya adalah murni criminal, kejahatan jenis ini biasanya menggunakan internet hanya sebagai sarana kejahatan.Sebaiknya internet digunakan untuk kepentingan yang bermanfaat,dan tidak merugikan orang lain.Penyelesaian,karena kejahatan ini termasuk penggelapan uang pada bank dengan menggunakan komputer sebagai alat melakukan kejahatan.Sesuai dengan undang-undang yang ada di indonesia maka,orang tersebut diancam dengan pasal 362 KUHP tentang pencurian,mendapat sanksi hukuman penjara selama 5 Tahun.dan pasal 378 KUHP tentang penipuan,mendapat sanksi hukuman penjara 4 Tahun.
      Disamping itu,pelaku yang diduga telah melakukan pembobolan tersebut,UU ITE menyebutkan bahwa minimal dapat dijerat dengan Pasal 30 ayat (1). Isi Pasal tersebut menyebutkan bahwa setiap orang dengan sengaja dan tanpa hak atau melawan hukum mengakses komputer dan atau sistem elektronik milik orang lain dengan cara apapun,dan ayat (3) yang menyebutkan,bahwa setiap orang dengan sengaja dan tanpa hak atau melawan hukum mengakses komputer dan/atau sistem elektronik dengan cara apapun dengan melanggar,menerobos,melampaui,atau menjebol sistem pengamanan.Disamping itu,juga dapat dijerat dengan Pasal 32 ayat (2) yang menyebutkan,bahwa setiap orang dengan sengaja dan tanpa hak atau melawan hukum dengan cara apapun memindahkan atau mentransfer informasi elektronik dan /atau dokumen elektronik kepada sistem elektronik orang lain yang tidak berhak.

Cara Penangulangan Cyber Crime
a) Pengamanan Sistem
      Tujuan yang paling nyata dari suatu sistem keamanan adalah meminimasi dan mencegah adanya perusakan bagian dalam sistem,karena dimasuki oleh pemakai yang tidak diinginkan.Pengamanan sistem ini harus terintegrasi pada keseluruhan subsistem untuk mempersempit atau bahkan menutup adanya celah-celah unauthorized actions yang merugikan.
      Pengamanan secara personal dapat dilakukan mulai tahap instalasi sistem sampai akhirnya tahap pengamanan fisik dan pengamanan data.Pengamanan sistem melalui jaringan dapat juga dilakukan dengan melakukan pengamanan terhadap FTP,SMTP,Telnet dan Pengamanan Web Server.
b) Penanggulangan Global
      OECD (The Organization for Economic Cooperation and Development) telah merekomendasikan beberapa langkah penting yang harus dilakukan setiap negara dalam penanggulangan Cybercrime yakni,
  1. Melakukan modernisasi hukum pidana nasional dengan hukum acaranya,yang diselaraskan dengan konvensi internasional.
  2. Meningkatkan sistem pengamanan jaringan komputer nasional sesuai standar internasional.
  3. Meningkatkan pemahaman serta keahlian aparatur penegak hukum mengenai upaya pencegahaan,investigasi dan penututan perkara-perkara yang berhubungan Cybercrime.
  4. Meningkatkan kesadaran warga negara mengenai masalah Cybercrime serta pentingnya mencegah kejahatan tersebut terjadi.
  5. Meningkatkan kerjasama antar negara, baik bilateral, regional maupun multilateral, dalam upaya penanganan Cybercrime, antara lain melalui perjanjian ekstradisi dan mutual assistance treaties.

Peranan Cyber Law peranan cyber law
      Cyber Law merupakan istilah hukum yang terkait dengan pemanfaatan TI.Cyber Law adalah Hukum yang digunakan di dunia cyber (dunia maya) yang umumnya diasosiasikan dengan internet.Cyber Law merupakan aspek hukum yang ruang lingkupnya setiap aspek yang berhubungan dengan orang perorangan atau subjek hukum yang menggunakan dan memanfaatkan teknologi internet yang dimulai pada saat mulai online dan memasuki dunia cyber atau maya.
Ruang lingkup Cyber Law,
      Menurut Jonathan Rosenoer dalam Cyber law,the law of internet mengingatkan tentang ruang lingkup dari cyber law diantaranya,
  1. Hak Cipta (Copy Right).
  2. Hak Merk (Trademark).
  3. Pencemaran nama baik (Defamation).
  4. Fitnah, Penistaan, Penghinaan (Hate Speech).
  5. Serangan terhadap fasilitas komputer (Hacking, Viruses, IIlegal Access).
  6. Pengaturan sumber daya internet seperti IP-Address, domain name.
  7. Kenyamanan Individu (Privacy).
  8. Isu Prosedural (yurisdiksi,pembuktian,penyidikan), transaksi elektronik dan digital,pornografi.
      Perkembangan teknologi yang sangat pesat, membutuhkan pengaturan hukum yang berkaitan dengan pemanfaatan teknologi tersebut. Sayangnya, hingga saat ini banyak negara belum memiliki perundang-undangan khusus di bidang teknologi informasi, baik dalam aspek pidana maupun perdatanya.Permasalahan yang sering muncul adalah bagaimana menjaring berbagai kejahatan komputer dikaitkan dengan ketentuan pidana yang berlaku karena ketentuan pidana yang mengatur tentang kejahatan komputer yang berlaku saat ini masih belum lengkap.
      Banyak kasus yang membuktikan bahwa perangkat hukum di bidang TI masih lemah. Seperti contoh, masih belum dilakuinya dokumen elektronik secara tegas sebagai alat bukti oleh KUHP. Hal tersebut dapat dilihat pada UU No8/1981 Pasal 184 ayat 1 bahwa undang-undang ini secara definitif membatasi alat-alat bukti hanya sebagai keterangan saksi, keterangan ahli, surat, petunjuk, dan keterangan terdakwa saja. Demikian juga dengan kejahatan pornografi dalam internet, misalnya KUHP Pidana pasal 282 mensyaratkan bahwa unsur pornografi dianggap kejahatan jika dilakukan di tempat umum.
      Hingga saat ini, di negara kita ternyata belum ada pasal yang bisa digunakan untuk menjerat penjahat cybercrime. Untuk kasus carding misalnya, kepolisian baru bisa menjerat pelaku kejahatan komputer dengan pasal 363 soal pencurian karena yang dilakukan tersangka memang mencuri data kartu kredit orang lain.
sumber :
  • http://freezcha.wordpress.com/
  • http://www.ubb.ac.id/
  • http://en.wikipedia.org/wiki/Computer_crime
  • http://abcde.web.id/jenis-jenis-cybercrime-dan-kejahatan-komputer/ 

Kamis, 26 April 2018

Resume Topologi Jaringan

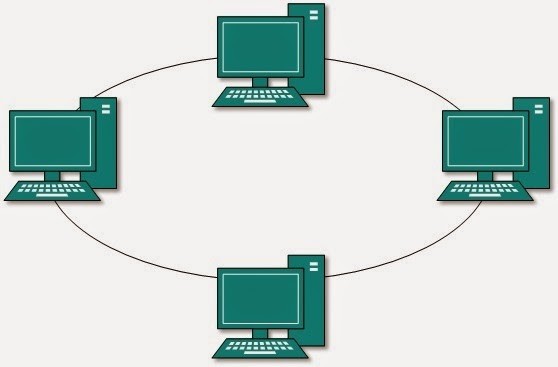
1. Topologi Ring

https://www.nesabamedia.com/wp-content/uploads/2015/04/topologi-ring.jpg 

Topologi ring atau cincin merupakan salah satu topologi jaringan yang menghubungkan satu komputer dengan komputer lainnya dalam suatu rangkaian melingkar sehingga disebut ring. Biasanya topologi ini hanya menggunakan LAN card untuk menghubungkan komputer satu dengan komputer lainnya. Topologi ini berkomuikasi menggunakan data token untuk mengontrol hak akses komputer untuk menerima data.

Kelebihan Topologi Ring :

  • Memiliki performa yang lebih baik daripada topologi bus.
  • Mudah diimplementasikan.
  • Konfigurasi ulang dan instalasi perangkat baru bisa dibilang cukup mudah. 
  • Biaya instalasi cukup murah.
Kekurangan Topologi Ring :

  • Kinerja komunikasi dalam topologi ini dinilai dari jumlah /banyaknya titik atau node.
  • Troubleshooting bisa dibilang cukup rumit.
  • Jika salah satu koneksi putus, maka koneksi yang lain juga ikut putus.
Pada topologi ini biasanya terjadi collision (tabrakan data).


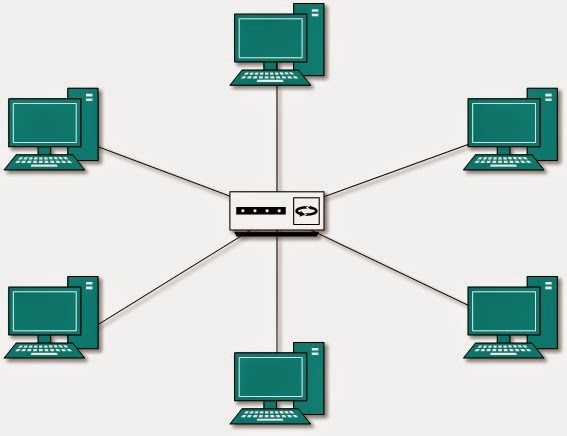
2. Topologi Star

topologi-star 

Topologi star atau bintang merupakan salah satu bentuk topologi jaringan yang biasanya menggunakan switch/hub untuk menghubungkan client satu dengan client yang lain.

Kelebihan Topologi Star :

  • Apabila salah satu komputer mengalami masalah, jaringan pada topologi ini tetap berjalan dan tidak mempengaruhi komputer yang lain.
  • Bersifat fleksibel.
  • Tingkat keamanan bisa dibilang cukup baik daripada topologi bus.
  • Kemudahan deteksi masalah cukup mudah jika terjadi kerusakan pada jaringan.
Kekurangan Topologi Star :

  • Jika switch/hub yang notabennya sebagai titik pusat mengalami masalah, maka seluruh komputer yang terhubung pada topologi ini juga mengalami masalah.
  • Cukup membutuhkan banyak kabel, jadi biaya yang dikeluarkan bisa dibilang cukup mahal.
  • Jaringan sangat tergantung pada terminal pusat.

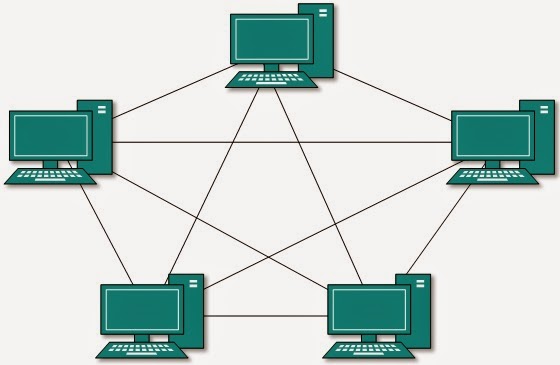
3. Topologi Mesh

topologi-smesh 

Topologi mesh merupakan bentuk topologi yang sangat cocok dalam hal pemilihan rute yang banyak. Hal tersebut berfungsi sebagai jalur backup pada saat jalur lain mengalami masalah.

Pada topologi ini setiap komputer akan terhubung dengan komputer lain dalam jaringannya menggunakan kabel tunggal, jadi proses pengiriman data akan langsung mencapai komputer tujuan tanpa melalui komputer lain ataupun switch/hub.

Kelebihan Topologi Mesh :

  • Jalur pengiriman data yang digunakan sangat banyak, jadi tidak perlu khawatir akan adanya tabrakan data (collision).
  • Besar bandwidth yang cukup lebar.
  • Keamanan pada topologi ini bisa dibilang sangat baik.
  • Jika salah satu komputer mengalami kerusakan tidak akan menggangu komputer lain.
Kekurangan Topologi Mesh :

  • Proses instalasi jaringan pada topologi ini sangatlah rumit.
  • Membutuhkan banyak kabel.
  • Memakan biaya instalasi yang sangat mahal, dikarenakan membutuhkan banyak kabel.
  • Setiap komputer harus memiliki Port I/O yang banyak.

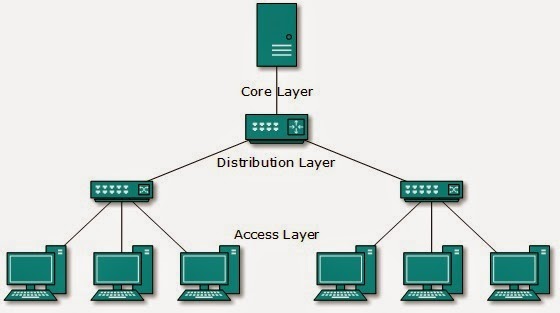
4.Topologi Tree
 
topologi-tree 

Topologi tree atau pohon merupakan topologi gabungan antara topologi star dan juga topologi bus. Topologi jaringan ini biasanya digunakan untuk interkoneksi antar sentral dengan hirarki yang berbeda-beda.

Pada topologi ini terdapat beberapa tingkatan jaringan, dan jaringan yang berada pada tingkat yang lebih tinggi dapat mengontrol jaringan yang berada pada tingkat yang lebih rendah.

Kelebihan Topologi Tree :

  • Susunan data terpusat secara hirarki, hal tersebut membuat manajemen data lebih baik dan mudah.
  • Mudah dikembangkan menjadi jaringan yang lebih luas lagi.
Kekurangan Topologi Tree :

  • Apabila komputer yang menduduki tingkatan tertinggi mengalami masalah, maka komputer yang terdapat dibawahnya juga ikut bermasalah.
  • Kinerja jaringan pada topologi ini terbilang lambat.
  • Menggunakan banyak kabel dan kabel terbawah (backbone) merupakan pusat dari teknologi ini.

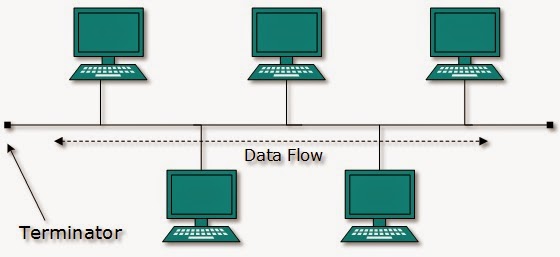
5. Topologi Bus

topologi-bus  

Topologi bus merupakan topologi yang cukup sederhana dibanding topologi yang lainnya. Topologi ini biasanya digunakan pada instalasi jaringan berbasis fiber optic, kemudian digabungkan dengan topologi star untuk menghubungkan client atau node.

Topologi bus hanya menggunakan sebuah kabel jenis coaxial disepanjang node client dan pada umumnya, ujung kabel coaxial tersebut biasanya diberikan T konektor sebagai kabel end to end.

Kelebihan Topologi Bus :

  • Biaya instalasi yang bisa dibilang sangat murah karena hanya menggunakan sedikit kabel.
  • Penambahan client/ workstation baru dapat dilakukan dengan mudah.
  • Topologi yang sangat sederhana dan mudah di aplikasikan.
Kekurangan Topologi Bus :

  • Jika salah satu kabel pada topologi jaringan bus putus atau bermasalah, hal tersebut dapat mengganggu komputer workstation/client yang lain.
  • Proses sending (mengirim) dan receiving (menerima) data kurang efisien, biasanya sering terjadi tabrakan data pada topologi ini.
  • Topologi yang sangat jadul dan sulit dikembangkan.

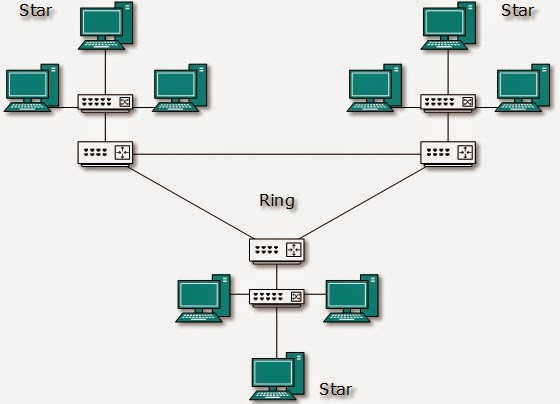
6. Topologi Hybrid
 
topologi jaringan komputer 

Topologi hybrid merupakan topologi gabungan antara beberapa topologi yang berbeda. Pada saat dua atau lebih topologi yang berbeda terhubung satu sama lain, disaat itulah gabungan topologi tersebut membentuk topologi hybrid.

Kelebihan Topologi Hybrid :

  • Fleksibel
  • Penambahan koneksi lainnya sangatlah mudah.
Kekurangan Topologi Hybrid :

  • Pengelolaan pada jaringan ini sangatlah sulit.
  • Biaya pembangunan pada topologi ini juga terbilang mahal.
  • Instalasi dan kofigurasi jaringan pada topologi ini bisa dibilang cukup rumit, karena terdapat topologi yang berbeda-beda.


Kamis, 12 April 2018

Resume Perangkat Jaringan Repeater, Bridge, dan Network Interface Card(NIC)

NAMA : RENALDY ISNAINNATA

NIM : 12160315

CLASS : 12.4A.01

JURUSAN : TEKNIK INFORMATIKA


1. Repeater

Pengertian Repeater dan Penjelasannya

Pengertian repeater secara istilah dapat dikaji secara bahasa, repeater berasal dari bahasa inggris "repeat" yang berarti ulangi atau pengulangan. Dalam bahasa komputer jaringan bisa diartikan pengulangan transfer data signal sehingga menghasilkan kecepatan transfer data maksimal. Alat ini tentu sangat membantu untuk daerah atau wilayah yang memiliki akses jaringan internet yang lemah. Secara khusus banyak sekali manfaat dan fungsi repeater itu sendiri. Di bawah ini akan saya coba ulas juga mengenai fungsi dan manfaat repeater berserta penjelasannya.


Fungsi Repeater dan Penjelasannya

1. Fungsi repeater untuk memperluas jangkauan sinyal internet

Repeater ini mampu meningkatkan transfer data jaringan internet sehingga menghasilkan koneksi jaringan yang maksimal dan memperluas daya jangkauan sinyal. Tanpa repeater, akses jaringan internet anda hanya dapat menjangkau beberapa wilayah saja, bahkan hanya lingkup area kecil.

2. Fungsi repeater untuk menambah dan mengoptimalkan sinyal wifi

Repeater juga berfungsi untuk menambah dan mengoptimalkan sinyal wifi dengan metode pengulangan transfer datanya. Pengulangan data ini terjadi dengan menangkap dan menambahkan sinyal ke akses jaringan internet yang terpasang ke alat ini.

3. Fungsi repeater untuk mempercepat pengiriman dan penerimaan data

Repeater ini juga mampu meningkatkan pengiriman dan penerimaan data jaringan internet. Dengan adanya alat ini, bagi yang mau download atau upload file/film bisa memperoleh kecepatan yang lancar.

4. Mengurangi penggunaan kabel jaringan

Repeater ini juga bisa digunakan sebagai alternatif penggunaan kabel jaringan yang mungkin bisa memakan biaya banyak. Bisa dibayangkan jika tiap daerah yang ingin memaksimalkan jaringan internet harus memasang kabel jaringan ber puluh-puluh meter. Namun, dengan adanya repeater dapat mengurangi dampak pemakaian kabel jaringan.

5. Fungsi repeater sebagai pengganti router jika rusak

Repeater ini juga berfungsi sebagai pengganti access point atau router, jadi jika router anda bermasalah, maka bisa gunakan alat ini sebagai pengganti fungsi access point sebuah router. Hal ini dapat mengurangi beban anda untuk membeli sebuah router untuk mengatasi masalahnya.

Repeater ini dikenal sebagai alat penguat sinyal wifi yang sekarang ini banyak dicari oleh orang-orang. Dengan repeater ini jangkauan sinyal wifi makin jauh, sinyal kuat dan stabil serta akses internet tidak mudah putus-putus sehingga nyaman untuk digunakan. Ada beragam repeater yang diproduksi oleh beberapa produsen, baik yang berbentuk box besar atau bahkan berbentuk minimalis.

Cara Menggunakan Repeater

 1. Colokan perangkat repeater ke jaringan listrik

2.  Sambung ssid alat penguat sinyal wifi ke laptop

3. Jika sudah tersambung, maka buka browser ketik alamt IP yang disebutkan di manual book

4. Lalu login dengan user dan password "admin" sesuai petunjuk 

5. Setelah ditemukan ssid di area sekitar kemudian pilih salah satu yang hendak ditambah jarak jangkauan nya

Contoh Repeater :

Image result for Repeater adlah 


 2. Bridge

A. Penjelasan tentang bridge

Bridge adalah suatu alat yang dapat menghubungkan jaringan komputer LAN (Local Area Network) dengan jaringan LAN yang lain. Bridge dapat menghubungkan tipe jaringan komputer berbeda-beda (misalnya seperti Ethernet & Fast Ethernet), ataupun tipe jaringan yang serupa atau sama.

Alat ini bekerja pada data Link layer model OSI (Open System Interconnection), Karena itu bridge bisa menyambungkan jaringan komputer yang memakai metode transmisi atau medium access control yang tidak sama atau berbeda. Bridge juga adalah alat yang bisa mempelajari alamat link yang ada pada setiap perangkat yang terhubung dengannya dan juga mengatur alur frame berdasarkan alamat tersebut.

B. Berikut ini Fungsi Bridge

Adapun fungsi dari bridge diantaranya sebagai berikut di bawah ini:

  • Bridge dapat berfungsi menghubungkan 2 buah jaringan komputer LAN yang sejenis, sehingga dapat memiliki satu jaringan LAN yang lebih besar dari ketentuan konfigurasi LAN tanpa bridge.

  • Bridge juga dapat menghubungkan beberapa jaringan komputer yang terpisah, baik itu tipe jaringan yang sama maupun yang berbeda.

  • Bridge juga dapat berfungsi sebagai router pada jaringan komputer yang luas, hal seperti ini sering dinamakan dengan istilah “Bridge-Router”. Lalu bridge juga dapat men-copy frame data yaitu dari suatu jaringan yang lain, dengan alasan jaringan itu masih terhubung. Dan masih banyak lagi fungsi lainnya dari bridge.

Apa itu bridge pada jaringan komputer?

C. Dan inilah prinsip atau cara kerja bridge

Bridge memetakan alamat Ethernet dari setiap titik atau node yang terdapat pada masing-masing segmen jaringan komputer, dan hanya dapat memperbolehkan lalulintas data yang memang dibutuhkan melintasi bridge. Saat menerima sebuah paket data, bridge akan menentukan segmen tujuan dan juga sumbernya. Kalau segmennya sama, paket data akan di tolak dan kalau segmennya tidak sama atau berbeda paket-paket data akan di teruskan ke segmen yang dituju. Dengan begitu bridge dapat mencegah pesan rusak supaya tidak menyebar keluar dari satu segmen.

Bridge merupakan alat yang bekerja pada physical layer dan data link layer, sehingga dapat mempengaruhi untuk kerja jaringan LAN jika sering terjadi komunikasi yang berbeda di jaringan LAN yang tidak sama atau berbeda yang terhubung oleh bridge. Itulah prinsip atau cara kerja dari bridge.


3.Network Interface Card (NIC)


Pengertian NIC dan Fungsi NIC 

 Apa itu NIC ? NIC adalah singkatan dari kepanjangan Network Interface Card. Sebuah peralatan elektronik yang dibuat pada sebuah papan PCB yang akan melakukan konversi sinyal sehingga sebuah workstation bisa mengirim dan menerima data dalam jaringan. Sering disebut juga dengan Ethernet card, atau sering juga disebut LAN card. NIC merupakan kartu jaringan yang dipasang pada slot ekspansi pada komputer.  Slot yang diperlukan bisa berupa slot PCI atau ISA. Selain itu terdapat juga beberapa card yang diperuntukkan khusus bagi laptop atau notebook dengan socket PCMCIA. Sedangkan untuk output portnya dapat berupa port BNC, AUI (Thick Ethernet), dan UTP. 

Pengertian NIC dan Fungsi NIC

Pengertian NIC dan Fungsi NIC

Gambar: (1) NIC PC dan (2) NIC Laptop

Sebuah NIC memiliki alamat khusus yang disebut sebagai ethernet address atau MAC address. Alamat ini adalah berupa kode heksa 48-bit. Setiap NIC memiliki alamat yang berbeda. Bila sebuah komputer hendak berkomunikasi dengan komputer lainnya maka ia akan memancarkan sinyal untuk mencari alamat NIC yang dituju. Jika alamat tersebut telah ditemukan, maka komunikasi antar dua kartu ethernet dapat dilakukan. Bila NIC yang dituju ternyata tengah menangani komunikasi dengan kartu ethernet lain nya, maka terjadi tabrakan data atau collision. Keduanya kemudian akan berhenti memancarkan sinyal, menunggu untuk kembali memancarkan sinyal dalam waktu yang acak, sehingga kemudian dapat berkomunikasi kembali.


Fungsi NIC

Fungsi NIC digunakan sebagai sarana menerima dan mengirimkan data melalui kabel jaringan. Adapun tugas dari NIC adalah sebagai berikut:

  • Transfer data ke komputer lain dengan terlebih dahulu mempersiapkan data dari komputer agar dapat dilewatkan ke media penghubung.

  • Mengontrol aliran data antar komputer dan sistem perkabelan.

  • Menerima data yang ditransfer dari komputer lain lewat kabel dan menterjemahkannya ke dalam bit yang dimengerti oleh komputer.


Prinsip Kerja NIC

NIC bekerja pada lapisan fisik, di mana data dipecah menjadi bit kemudian dikirim melalui jaringan ke komputer lain yang kemudian dirangkai kembali menjadi data utuh. Setiap NIC memiliki kode unik tersendiri, artinya cuma ada satu, yang terdiri atas 12 digit kode yang disebut dengan MAC Address (Media Access Control). Tujuan adanya MAC address adalah untuk menghindari tabrakan antar data di jaringan. Misalnya node akan mengirimkan paket data, maka sebelumnya akan melihat apakah jaringan sedang mengirimkan paket data atau tidak. Jika node melihat jaringan tidak melakukan pengiriman paket data, maka node akan melakukan pengiriman paket data.

Jika ada paket data yang dipancarkan pada saat node sedang mengirimkan paket data, maka akan terjadi collision. Jika terjadi collision, maka node dan jaringan akan berhenti bersamaan untuk mengirimkan paket data. Setelah berhenti, node dan jaringan akan menunggu waktu secara acak untuk mengirimkan paket data. Paket data yang mengalami collision akan dikirim kembali saat ada kesempatan.Cara kerja ini sering dinamakan metode CSMA/CD (Carrier Sence Multiple Access/Collison Detection), yaitu pengurusan bagi pengiriman data oleh komputer/node secara serentak.